
Bloomberg Opinion — “Ninguém sabe de nada”, disse o roteirista William Goldman em sua famosa frase sobre a indústria cinematográfica. O mesmo pode ser dito hoje sobre a inteligência artificial (IA), tecnologia que avança rapidamente, sem destino conhecido.
Ao contrário dos filmes, porém, os robôs podem um dia se rebelar e exterminar a humanidade, segundo alguns especialistas do setor. É justo dizer que as pessoas estão preocupadas.
Apenas nas últimas semanas, a OpenAI suspendeu o lançamento de seu modelo mais recente devido a preocupações com a segurança; a Anthropic admitiu, em um documento regulatório, que seus produtos podem representar “riscos catastróficos ou existenciais para a humanidade”; e um ex-pesquisador do setor alertou que a IA “poderia matar a todos nós até o final da década”, e alguns de seus ex-colegas concordaram.
É compreensível, portanto, que o público esteja alarmado. No entanto, é preciso ter um pouco de perspectiva.
Por um lado, esses cenários sombrios estão longe de ser um consenso entre os especialistas, como mostram estudos como o Relatório Internacional de Segurança em IA, o Painel Presidencial da Associação para o Avanço da Inteligência Artificial e o Índice de IA de Stanford. Inúmeras análises técnicas também concluíram que ameaças de “extinção” são praticamente improváveis.
⟶ Assine as newsletters da Bloomberg Línea e receba as notícias do dia em primeira mão no e-mail.
Enquanto isso, avaliações independentes constataram que os modelos mais recentes costumam superar seus antecessores em testes de segurança, mesmo à medida que suas capacidades melhoram.
Em segundo lugar, embora os recentes incidentes envolvendo IA “descontrolada” sejam inquietantes, análises posteriores revelaram que eles foram menos resultado de novas capacidades enigmáticas do que de falhas de supervisão e de engenharia que podem ser mitigadas com práticas de segurança conhecidas, incluindo controles padrão de sandbox e monitoramento comportamental contínuo.
Leia também: Próximo governo terá de definir o papel do país na era da IA, segundo especialistas
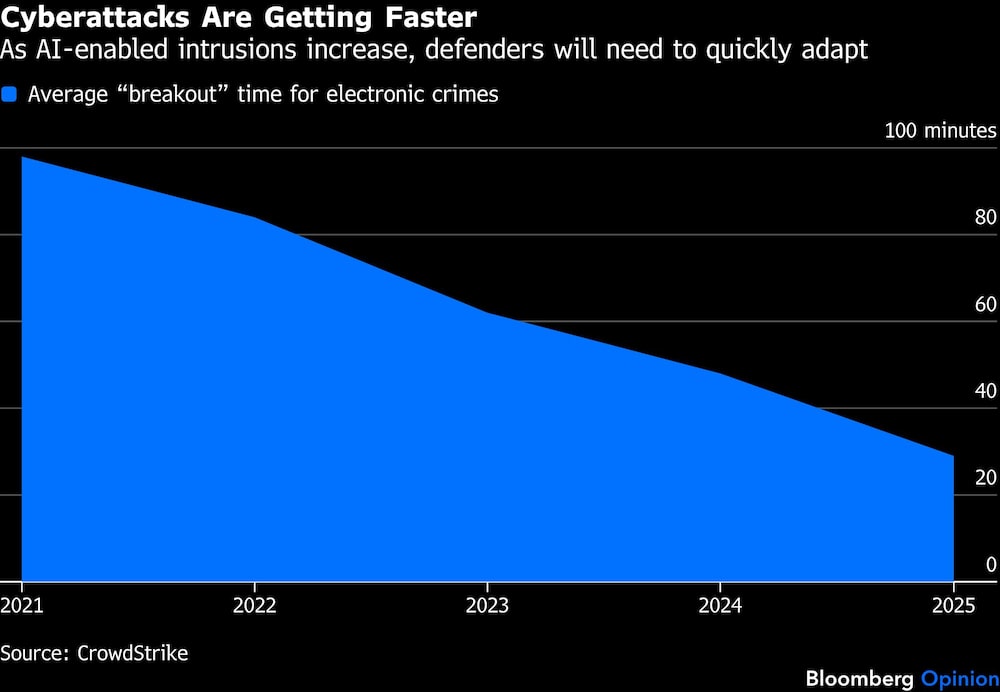
Da mesma forma, embora certos episódios de hacking com uso de IA tenham ganhado destaque na mídia, eles não envolveram técnicas inovadoras ou sobrenaturais; em vez disso, refletiram um uso mais rápido ou mais sofisticado de métodos tradicionais. Incidentes desse tipo exigem um exame minucioso. Mas — pelo menos até agora — eles pedem mais prudência do que pânico.
Dito isso, não há dúvida de que os modelos de ponta estão avançando rapidamente e que os riscos, mesmo os improváveis, devem ser levados a sério.
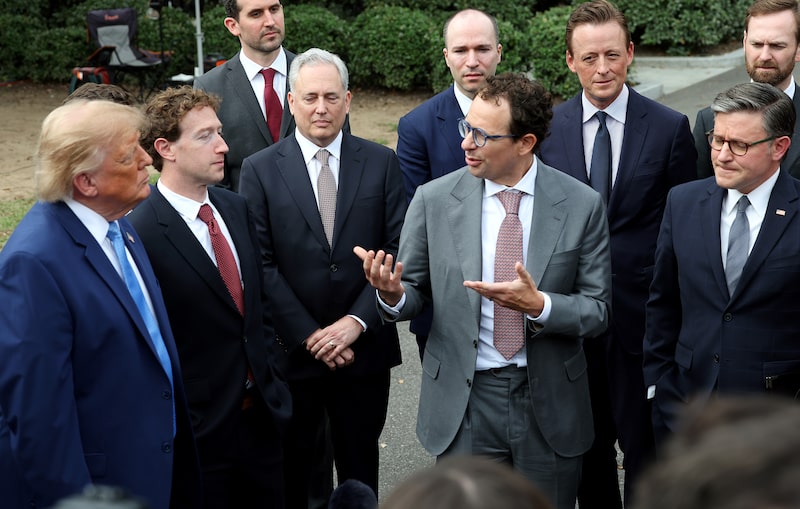
Nesse sentido, foi animador ver os principais executivos da área de IA se reunirem na Casa Branca na semana passada e concordarem com um conjunto voluntário de precauções, incluindo novos controles internos, auditorias externas independentes e uma supervisão mais ampla por parte do conselho administrativo. Eles também se comprometeram a “se reunir regularmente para estabelecer padrões e melhores práticas.”
Esse é um começo útil. Avaliadores independentes devem ajudar a consolidar as melhores práticas para o desenvolvimento e a implantação seguros.
Compartilhar padrões e práticas sob os auspícios da Casa Branca é uma abordagem melhor do que as isenções antitruste que o setor vinha reivindicando anteriormente. Mais importante ainda, o acordo ajuda a estabelecer um princípio fundamental: os laboratórios de IA são responsáveis por seus produtos — e pelos danos que causam.
Leia também: Zendesk busca dobrar receita de IA para não perder a corrida da automação, diz CEO
Os formuladores de políticas devem buscar ampliar esse consenso. Para começar, o Congresso americano deve exigir a divulgação confidencial de recursos perigosos e incidentes de segurança; esclarecer os padrões de responsabilidade para modelos que causem danos externos; investir mais em pesquisas sobre interpretabilidade e alinhamento; financiar adequadamente a capacidade do governo para testar modelos de alto risco; e, fundamentalmente, garantir que a infraestrutura crítica seja fortalecida contra ataques cibernéticos habilitados por IA.
O Poder Executivo dos Estados Unidos, por sua vez, deve buscar construir resiliência em toda a economia. Deve testar modelos de ponta quanto a capacidades de risco e disponibilizar tecnologia defensiva ao maior número possível de usuários legítimos, com base no centro de informações sobre cibersegurança em IA que criou em junho.
Deve utilizar a política de compras públicas para aprimorar os processos de segurança de software e acelerar a disponibilização de patches e defesas automatizadas. Também precisa melhorar o compartilhamento de informações, inclusive com países aliados, sobre riscos graves.
É claro que nenhum conjunto de políticas garantirá segurança perfeita, e os modelos de IA certamente causarão mais estragos. Mas o avanço de qualquer nova tecnologia exige ambição, experimentação e disposição para assumir riscos — incluindo saltos rumo ao desconhecido. Esse é o preço do progresso.
Esta coluna reflete as opiniões pessoais do autor e não reflete necessariamente a opinião do conselho editorial ou da Bloomberg LP e de seus proprietários.
O Conselho Editorial publica as opiniões dos editores sobre uma série de assuntos de interesse global.
—Editores: Timothy Lavin, Nisid Hajari.
Veja mais em Bloomberg.com
Leia também
Legacy, Vista e Ace acertam ‘trade’ da eleição e veem mais ganho no futuro
© 2026 Bloomberg L.P.
