
Bloomberg Opinion — Cada dia parece trazer novos estragos ao mundo digital. Nas últimas semanas, pesquisadores descobriram falhas de segurança em alguns dos cantos mais importantes da internet — bugs que poderiam colocar os usuários em risco, comprometer serviços essenciais e acarretar custos econômicos significativos. Mas, se olharmos com um pouco de perspectiva, isso parece ser um progresso.
Em agosto, pesquisadores encontraram falhas na linguagem de programação PHP — que sustenta cerca de 70% dos sites do mundo — que poderiam ter permitido que hackers roubassem dados ou instalassem malware em grande escala, o que levou a um alerta da Agência de Segurança Nacional (NSA) e a um esforço global para corrigir o bug. Outras falhas foram encontradas recentemente em sistemas que vão do Linux ao OpenSSL e ao FreeBSD.
E esses não são incidentes isolados. O Projeto Glasswing — uma iniciativa de cibersegurança lançada pela Anthropic, que concedeu a empresas selecionadas e pesquisadores de segurança acesso a uma versão especializada do modelo de IA Claude — identificou mais de 129 mil vulnerabilidades de software comprovadas somente entre abril e julho, muitas delas de gravidade crítica. A Anthropic, por conta própria, encontrou milhares a mais.
⟶ Assine as newsletters da Bloomberg Línea e receba as notícias do dia em primeira mão no e-mail.
Essas notícias podem soar como presságios de um futuro apocalipse da IA. Na verdade, são motivo para um otimismo cauteloso.
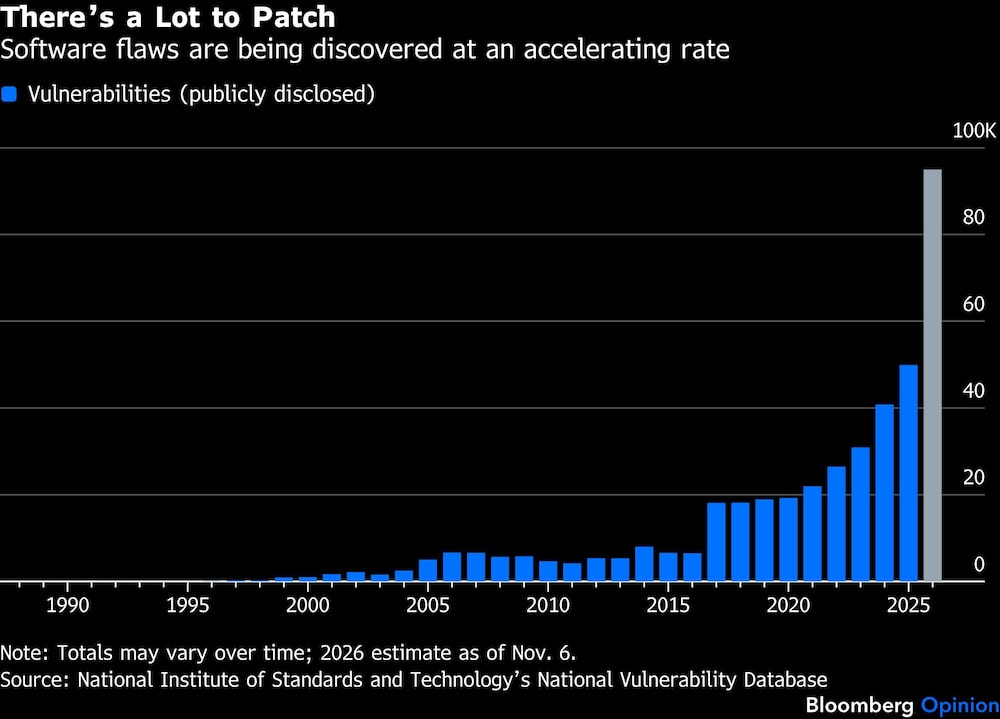
Observe, em primeiro lugar, que muitas dessas falhas permaneceram ocultas por anos; descobri-las e corrigi-las torna o sistema como um todo mais seguro. Defensores auxiliados por IA estão se mostrando especialmente hábeis em encontrar pontos fracos em softwares amplamente utilizados que os testes tradicionais não detectaram: problemas no PHP já eram evidentes desde 2024, por exemplo, mas foi preciso recorrer à IA para compreender sua real importância.
Leia também: Da Alphabet à Amazon, balanços de big techs expõem custos da IA e preocupam Wall Street
Também está claro que a IA está transformando a economia da pesquisa em segurança. Os defensores agora podem usar agentes para procurar vulnerabilidades em escala e velocidade sem precedentes, além de vasculhar locais — como bibliotecas antigas e bases de código — que antes seriam muito caros ou impraticáveis de investigar. Uma ferramenta de IA que a Microsoft (MSFT) testou no kernel do Linux no início deste ano levou, em média, cerca de 22 minutos e custou apenas US$ 3,60 para verificar cada falha suspeita.
Até o momento, os defensores parecem ter pelo menos uma vantagem temporária. Embora os criminosos estejam usando IA para encontrar vulnerabilidades e coordenar ataques, há poucas evidências de que tenham alcançado sucesso generalizado. Um relatório da equipe de inteligência de ameaças do Google constatou que, embora as divulgações mensais de vulnerabilidades tenham praticamente dobrado no primeiro semestre do ano, apenas cerca de 0,2% de todas as vulnerabilidades encontradas foram realmente exploradas por hackers.
Isso representa uma janela de oportunidade crucial para fortalecer as defesas. Para os profissionais de cibersegurança, o desafio imediato será passar da identificação de falhas para a correção delas. Os principais modelos de IA estão se aperfeiçoando rapidamente na criação de patches, mas implantá-los amplamente — e na velocidade necessária — continua sendo um problema. Um estudo constatou que as empresas corrigiram totalmente apenas 26% das vulnerabilidades conhecidas por serem exploradas no ano passado; em muitas organizações, o prazo de 30 a 60 dias continua sendo a norma para falhas críticas.
Leia também: Research blindado: Wall St aperta o cerco à divulgação de análises nas redes sociais
Para os formuladores de políticas, o objetivo deve ser acelerar esse processo sempre que possível. A Casa Branca deve ampliar seus esforços para disponibilizar recursos de ponta em IA para a maior quantidade possível de defensores qualificados, ao mesmo tempo em que moderniza o processo existente de gerenciamento de vulnerabilidades.
As regras federais de compras públicas devem exigir atualizações automatizadas seguras e outras práticas recomendadas de software, seguindo os princípios do compromisso “Secure by Design” (Segurança desde o Projeto) da Agência de Cibersegurança e de Infraestrutura. O Congresso deve investir na defesa de infraestruturas críticas, incluindo projetos essenciais de código aberto.
Na verdade, não é difícil imaginar um dia em que todo o processo defensivo se desenrole nos bastidores, de forma integrada e automática, sem que os usuários da internet tenham a menor noção. Chegar lá, porém, pode ser uma jornada cheia de desafios.
Esta coluna reflete as opiniões pessoais do autor e não reflete necessariamente a opinião do conselho editorial ou da Bloomberg LP e de seus proprietários.
Os editores são membros do conselho editorial da Bloomberg Opinion.
—Editores: Timothy Lavin, Nisid Hajari.
Veja mais em Bloomberg.com
Leia também
Mega gestoras relutam em retomar risco em ativos brasileiros após derrocada eleitoral
© 2026 Bloomberg L.P.
